构建于你早已熟悉的技术栈之上
- Ubuntu
- nginx
- MariaDB
- PHP 8.3
- Zabbix
- Nagios
- systemd
我们的 AMI
预构建、预调优的基础镜像。选一个技术栈,启动它,然后忘掉那些枯燥的部分。
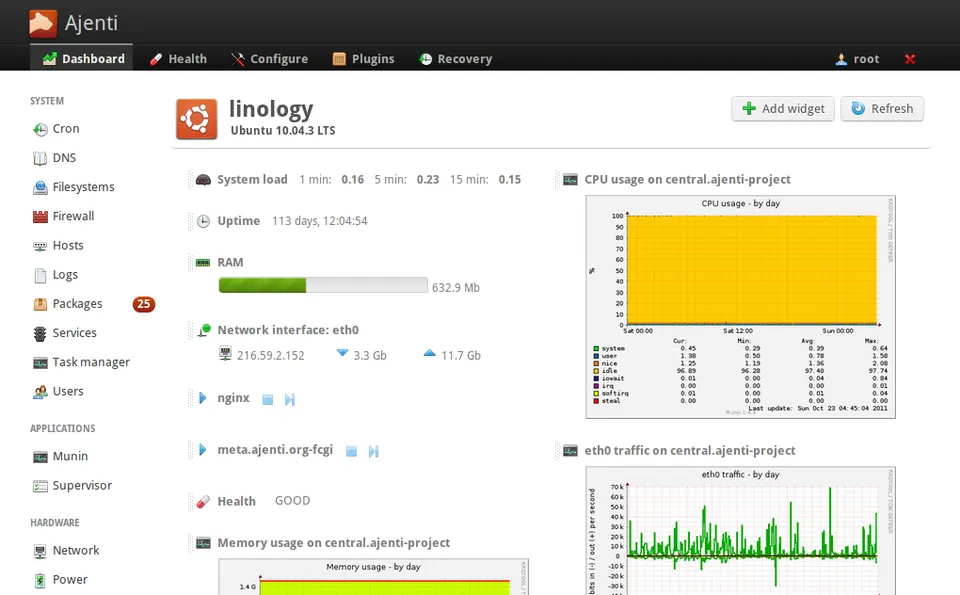
Ajenti 1.2
基于 Ajenti V1 和 Ajenti-V 模块的服务器控制面板:共享主机管理简单、安全、快速,且已安装配置完毕。
Memcached Hardened
经过加固、可直接用于生产的 Memcached:强制 SASL、默认防火墙以及无人值守的安全更新。
Ubuntu 22.04 LTS Hardened
为您的整个 Ubuntu 22 机群上一份人寿保险:当已无人维护时,依然有人加固并维护的 AMI。
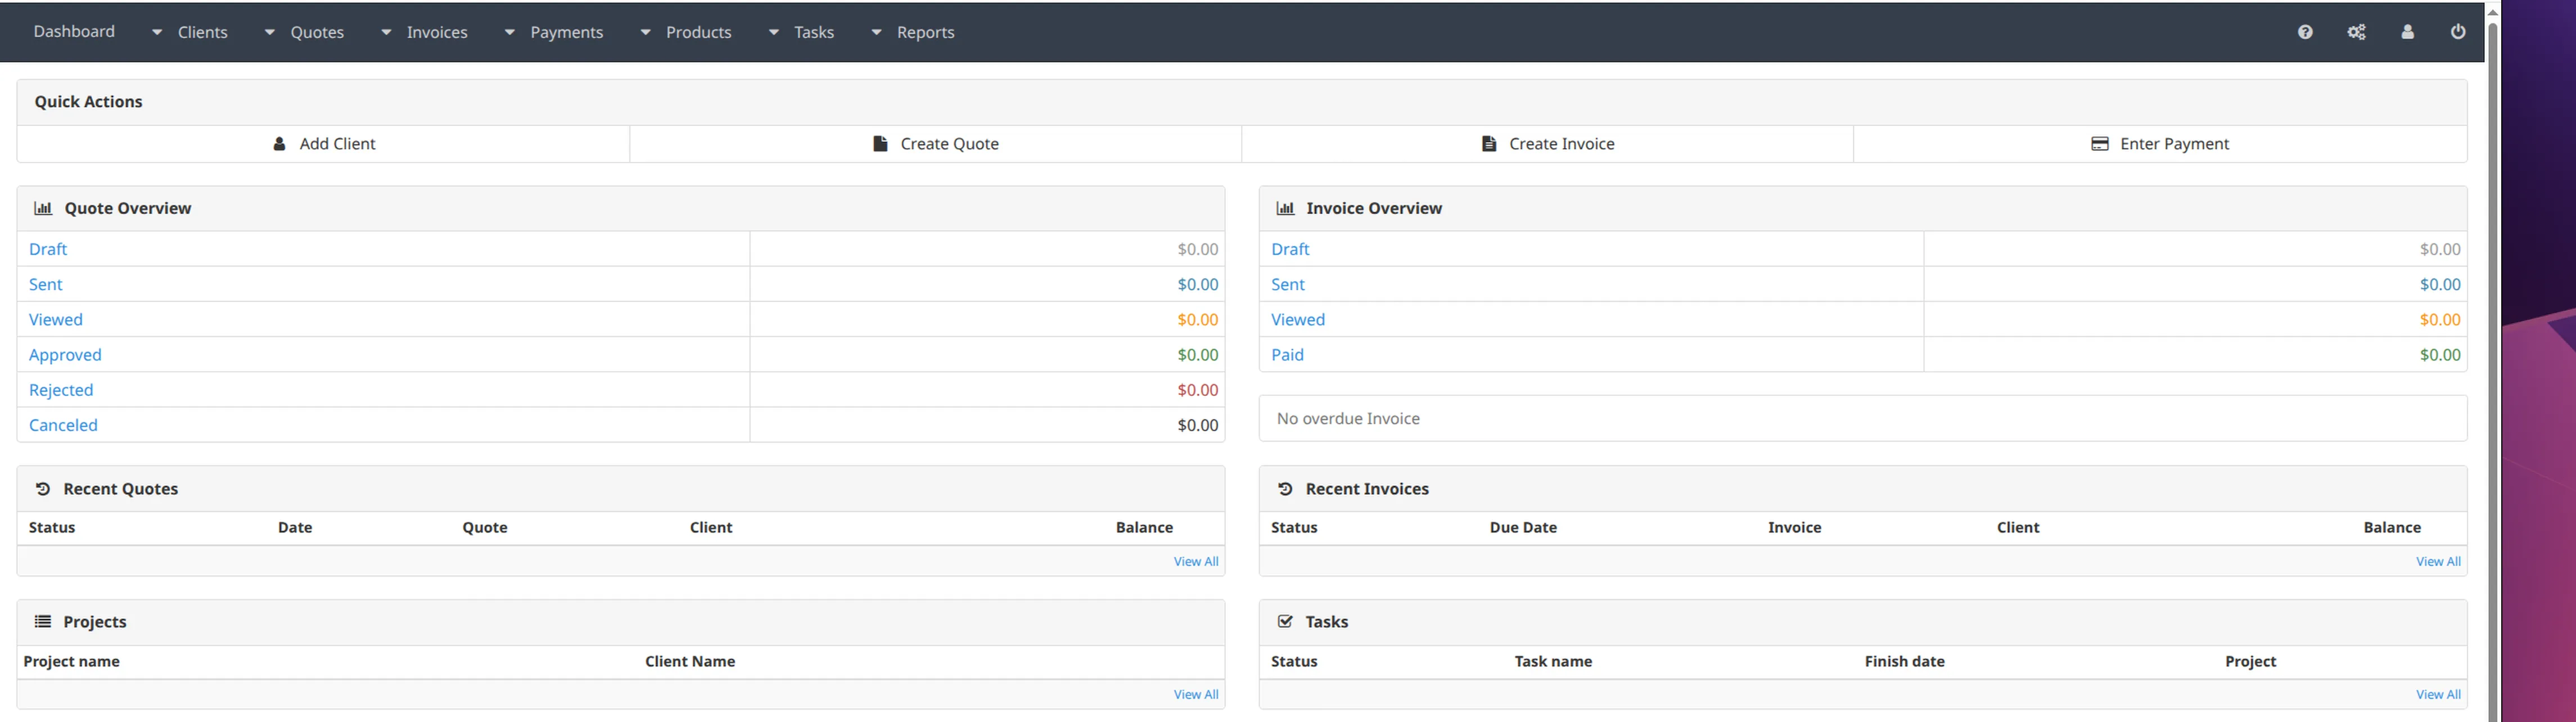
InvoicePlane 1.6
用 InvoicePlane 管理报价单、发票、客户与付款;已在 Ubuntu 24.04 上安装配置好,搭配 nginx、PHP 8.1 与 MariaDB 11.4。
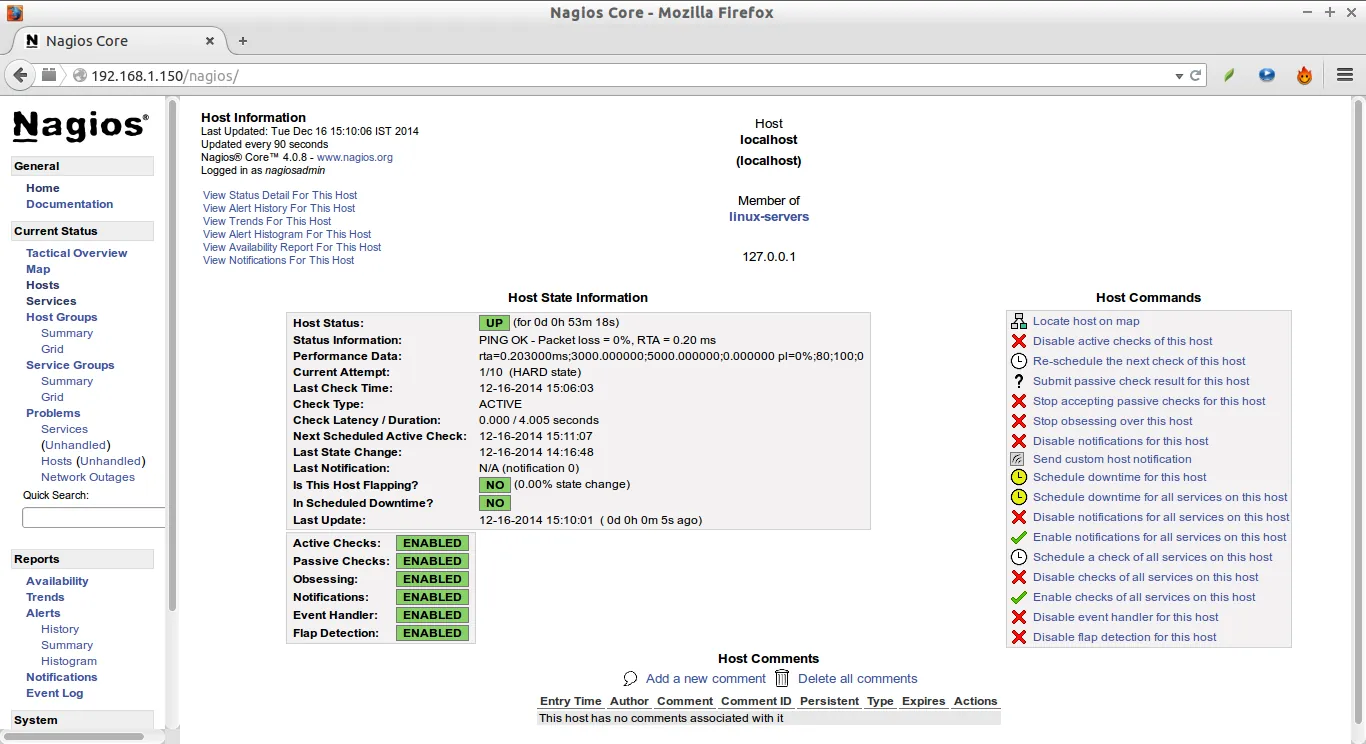
Nagios 4
Nagios 4 与 NagiosGraph 已安装配置好并由 nginx 提供服务:首次启动即可全面监控你的基础设施。
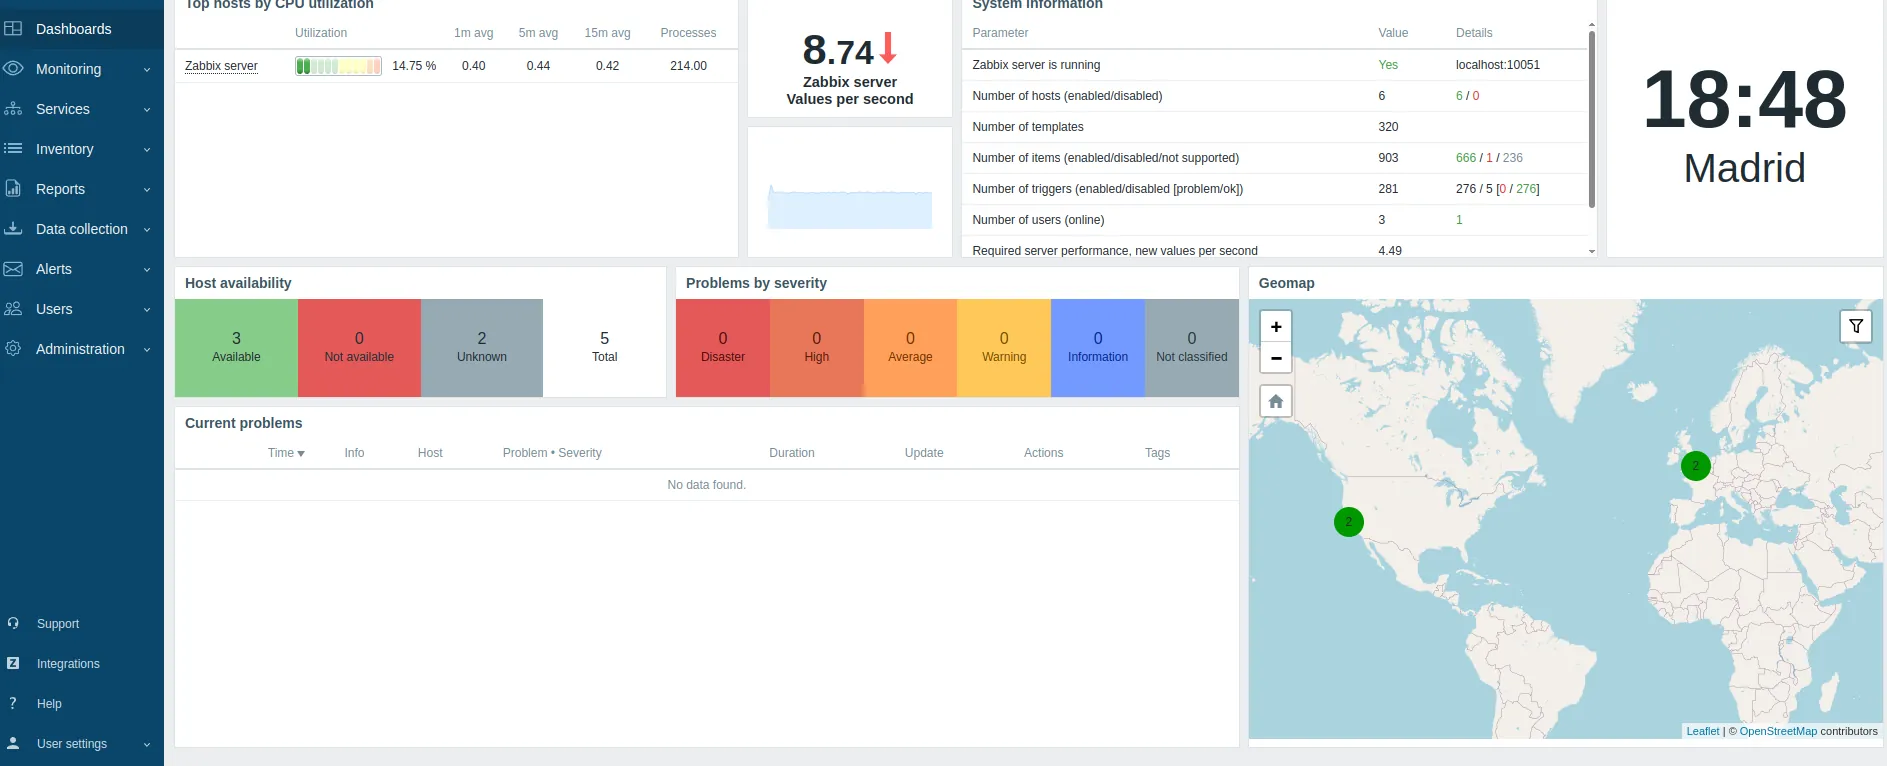
Zabbix Server
可直接用于生产的 Zabbix 服务器与 Web 界面,支持 AWS SNS 通知、自动伸缩组,并提供替你创建资源的 CloudFormation 模板栈。
Imaxe tool.
别再为每个 AMI 维护十来个零散脚本了。 imaxe 是你实例的运维控制台:单一二进制程序,可发现、安装并编排各类专用模块——TLS、邮件、备份、监控——全部幂等、全部可审计。
15 个模块,单一二进制
一个二进制文件即可发现、安装并编排每个模块。新增一个,它就会自动出现在这里。
TLS
为你的服务器签发并续期免费的 <strong>Let's Encrypt</strong> 证书,并在不中断服务的情况下重载它们。一条命令即可上手;此后它会自行续期。
系统
让操作系统<strong>保持最新、配置妥当</strong>:更新(含无人值守升级)、语言、时区、机器名称和同步时间。全部只需少数几条清晰的命令。
SSH
无需手动编辑文件即可管理服务器的远程访问:<strong>授权密钥</strong>、<strong>host key</strong>、活动会话以及 <strong>sshd 加固</strong>,全部在重载前先校验配置。
邮件
通过 smarthost(SES、企业级 relay……)配置服务器的<strong>出站邮件</strong>,并用一次测试发送验证其是否正常工作。一条命令即可就绪;从此,你的系统通知才会真正发出。
告警
把实例的重要通知——入侵、磁盘写满、服务掉线——发布到<strong>共享的 SNS 主题</strong>。运维人员和其他模块都把它当作<strong>唯一通道</strong>:严重级别阈值、去重,以及 SNS 不响应时的重试队列。
Secrets
使用 CSPRNG 和 <code>0600</code> 权限生成、读取并轮换<strong>实例的密钥</strong>(密码、口令、密钥)。在批量生产的 AMI 上具备幂等性:<code>generate</code> 仅在密钥不存在时才创建它,而 <code>get</code> 给出干净的输出以便用于<em>管道</em>。
Firewall
只用一条命令即可查询 <strong>ufw</strong> 的状态、手动封锁滥用的 IP,以及开放或关闭端口。自动封禁由 <strong>fail2ban</strong> 完成;这里则用于你的手动封锁和端口规则。
Fail2ban
只用一条命令即可查询和管理 <strong>fail2ban</strong> 的封禁:查看哪些 jail 处于活动状态、谁被封禁、手动封禁或解封 IP,并在紧急时刻解除封锁。无需记忆 <code>fail2ban-client</code> 的语法。
资产清单
探测机器并写出一份<strong>可读的资产清单</strong>,包含操作系统、已安装软件及其版本、数据库以及 imaxe 产品,保存在 <code>/etc/imaxe/info.yaml</code>。不含密钥,没有意外:一条命令,你就能确切知道自己有什么。
Lynis
在你的服务器上运行一次 <strong>CIS 加固</strong>审计,并返回一份可执行的报告:一个加固指数、需要解决的<strong>告警</strong>以及具体的建议,且每一项都带有对应的 <em>test id</em>,让你确切知道该动哪里。
完整性
使用 AIDE 监控<strong>文件完整性</strong>:保存系统的参考快照(基线),并在任何文件被新增、删除或修改时向你发出提醒。一条命令即可检查状态;由你决定何时把这些变更接受为正常。
rkhunter
用 <strong>rkhunter</strong> 扫描系统,查找 rootkit、后门和被篡改的文件,并用通俗的语言为你汇总<strong>警告</strong>。管理属性基线,只需一条命令即可保持特征库最新。
ClamAV
用 <strong>ClamAV</strong> 引擎扫描文件和目录以查找<strong>恶意软件</strong>,把感染文件隔离起来,并用 <strong>freshclam</strong> 保持特征库最新。一条命令扫描;另一条更新——没有意外。
Audit
用可读的命令查询 <strong>auditd</strong> 事件并管理 <strong>CIS</strong> 审计规则——无需记忆 <code>auditctl</code> 或 <code>ausearch</code> 的语法。一眼看清谁登录了、动了什么,以及加载了哪些规则。
Memcached
根据你的实例算出并应用合适的<strong>缓存容量</strong>、线程数与连接数,管理 <strong>SASL 凭据</strong>与 <strong>TLS 证书</strong>,并实时展示服务状态——全程无需手动编辑 <code>memcached.conf</code>。
没有意外:费用计入你的 AWS 账单
每个 AMI 都在产品页和 AWS Marketplace 上标明其计费模式。没有合同,没有额外的付款卡:一切都在你的 AWS 账户中结算。
仅收 EC2 费用
目录中的多款 AMI 不收取软件费用:你只需为所选的 EC2 实例付费。
- 包含每周打补丁
- 完整文档
- 实例数量不限
低至 0.05 美元/小时
带软件费用的 AMI 按使用小时计费,由 AWS Marketplace 计量。停止实例,即停止付费。
- 提供免费试用
- 每日 CVE 审计
- 包含工单支持
专属支持
面向机群和遗留场景:年度订阅,由构建镜像的团队提供优先支持。
- 响应 SLA
- 迁移协助
- 与工程团队直接联系
每个 AMI 的确切价格会在其产品页和 AWS Marketplace 上于启动前显示。
加固、调优并编写文档。 尽在你掌控。
每个 AMI 都开箱即用于生产:无需手动安装,无需猜测参数。启动即可连接。
为任意负载、任意区域优化
部署更快、缩小攻击面、简化日常运维。
加固至 CIS
每日验证 CIS Level 1 配置。活跃目录中零未修复 CVE。
AWS 原生
集成 SQS 自动伸缩与 SNS 告警。无需胶水代码即可融入 EC2 机群。
每周打补丁
每周为基础镜像应用安全更新,无需人工干预。
真人支持
工单直达构建镜像的团队。没有机器人,没有一线客服。
从首次启动起就能感受到的数字
从启动到运行
从启动到服务开始接收流量的平均时间。部署即连接。
CIS 基准
在 Ubuntu LTS 上每日验证加固效果,且不损失任何功能。
未修复 CVE
对整个活跃目录进行每日自动审计与每周打补丁。
让服务器不再吓你一跳的完整方案
加固的基础
Ubuntu LTS,采用 CIS Level 1 配置、最小软件包并压缩 journal。
受管服务
全部运行于 systemd 之下,配有受控重启和集成的健康检查。
自动伸缩
通过 SQS 注册与注销 EC2 实例,无需在机群中散布脚本。
SNS 告警
按严重程度分类的 AWS 原生通知,一行配置即可启用。
备份与轮转
每日日志轮转以及通过 cron 触发的快照钩子,开箱即用。
多语言
前端已准备好多种语言,可按用户切换。
我们在一个下午就搭好了新的 Zabbix、恢复了转储并迁移了 EIP。SQS 自动伸缩一次就跑通了,支持团队在两小时内就回复了。