AMIs listas para producción, desplegables en minutos.
Imágenes de máquina de Amazon endurecidas, ajustadas y documentadas para los stacks en los que ya confías — con un conjunto de herramientas cloud para mantenerlas impecables.
Construidas sobre los stacks que ya conoces
- Ubuntu
- nginx
- MariaDB
- PHP 8.3
- Zabbix
- Nagios
- systemd
Nuestras AMIs
Imágenes base preconstruidas y preajustadas. Elige un stack, lánzalo y olvídate de las partes aburridas.
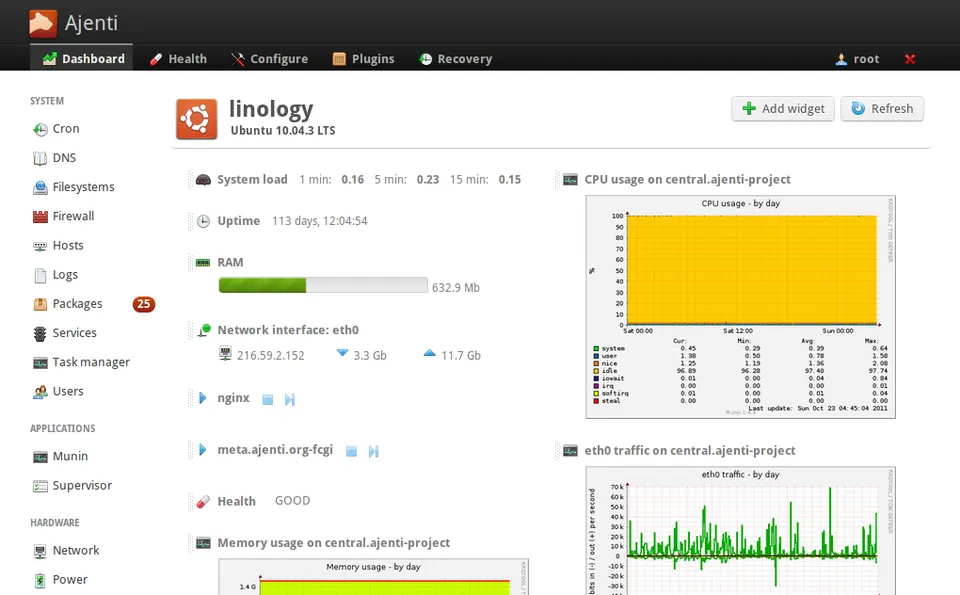
Ajenti 1.2
Panel de control de servidores con Ajenti V1 y el módulo Ajenti-V: gestión de alojamientos compartidos sencilla, segura y rápida, ya instalada y configurada.
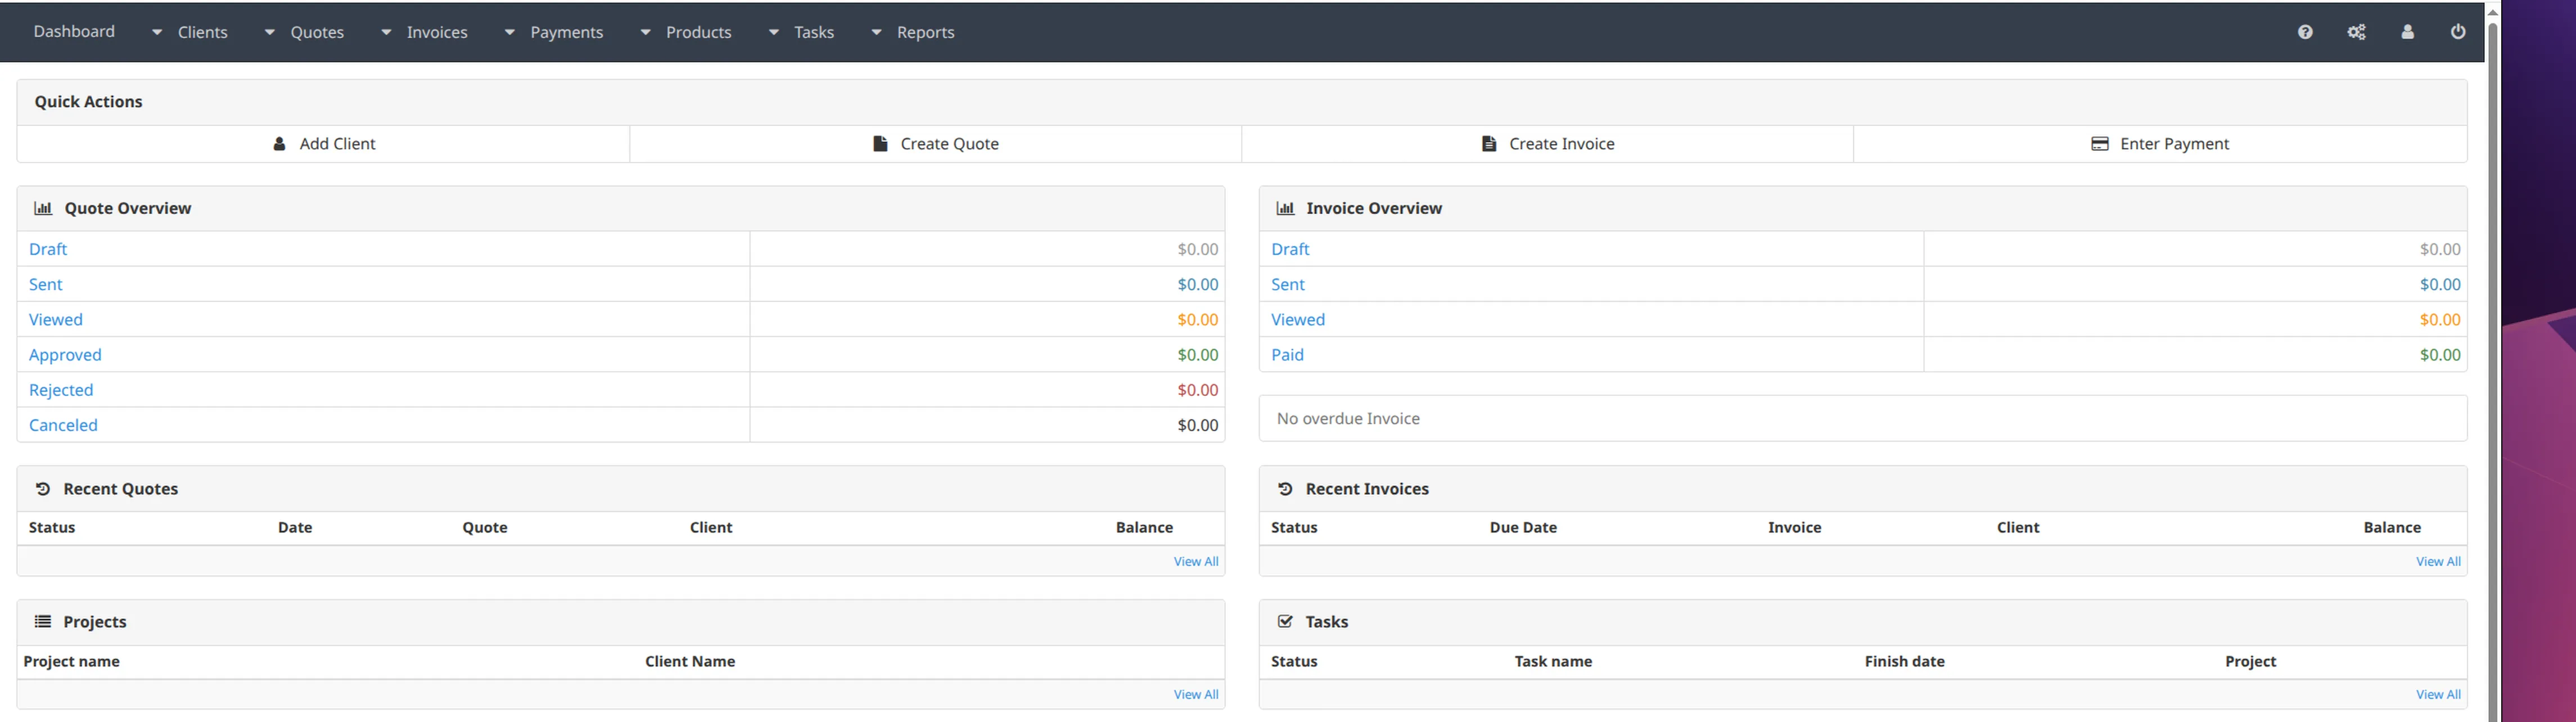
InvoicePlane 1.6
Gestión de presupuestos, facturas, clientes y pagos con InvoicePlane, instalada y configurada sobre Ubuntu 24.04 con nginx, PHP 8.1 y MariaDB 11.4.
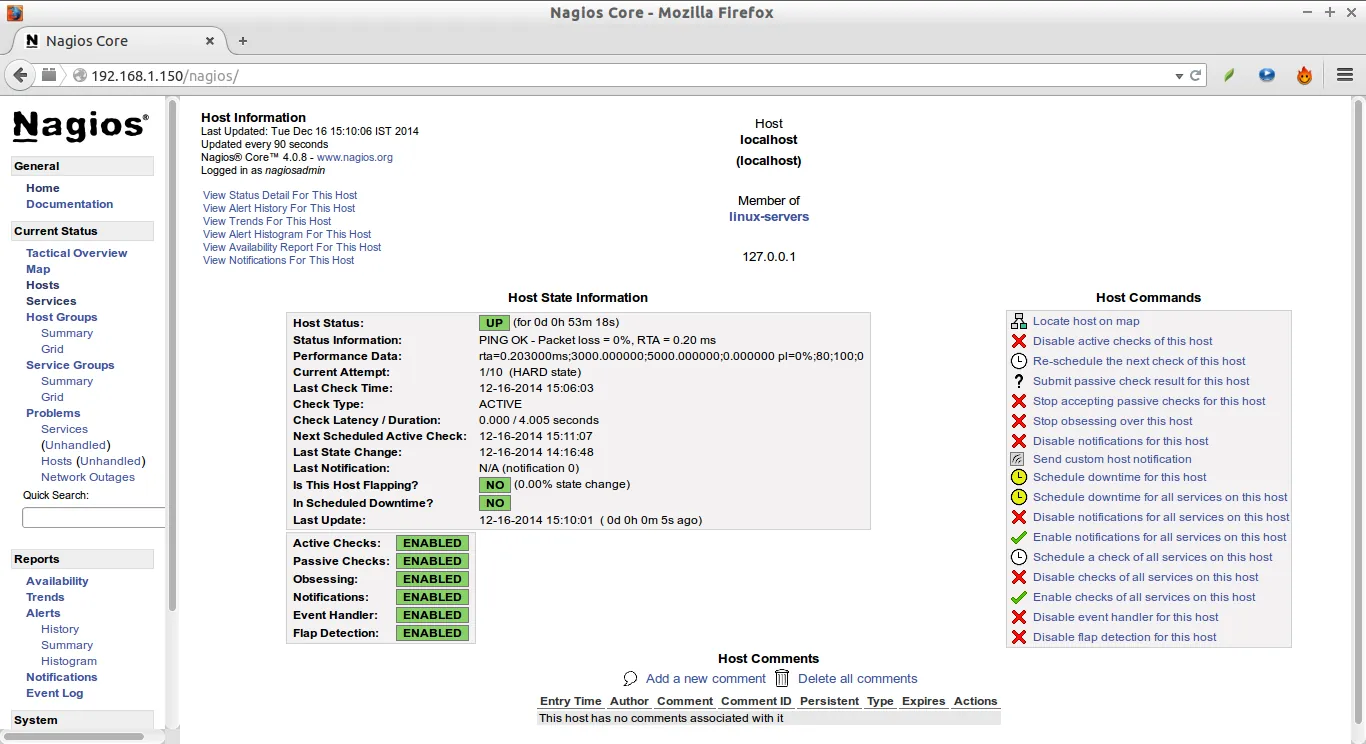
Nagios 4
Nagios 4 con NagiosGraph instalados y configurados, servidos por nginx: monitorización integral de tu infraestructura desde el primer arranque.
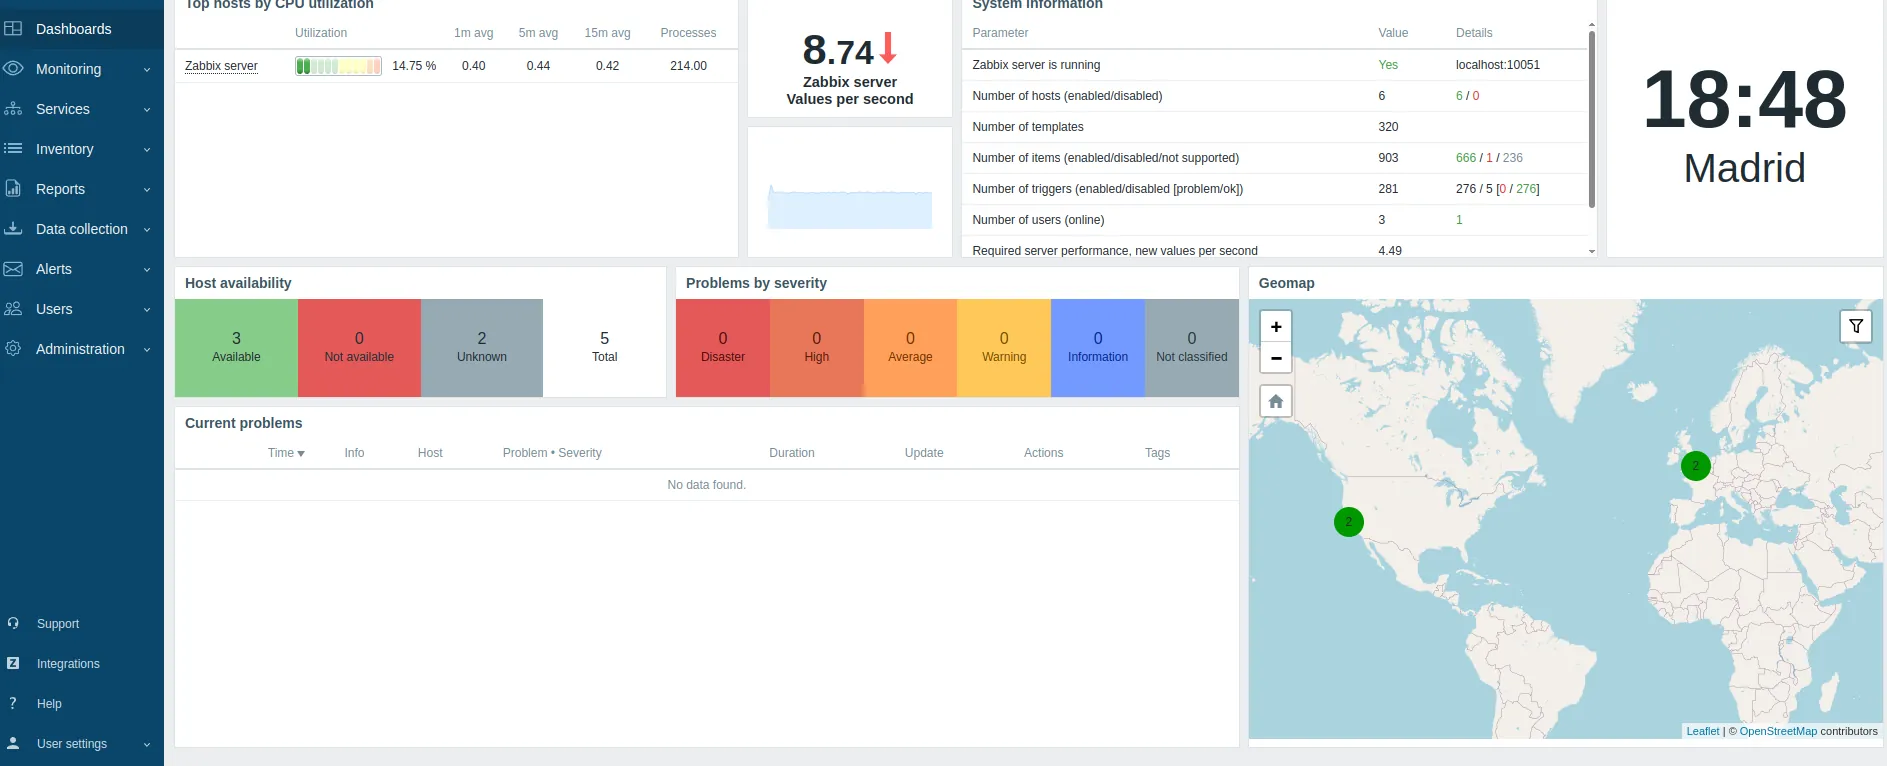
Zabbix Server
Servidor Zabbix e interfaz web listos para producción, con notificaciones por AWS SNS, soporte de grupos de autoescalado y stacks de CloudFormation que crean los recursos por ti.
Memcached Hardened
Memcached endurecido y listo para producción: SASL obligatorio, firewall por defecto y actualizaciones de seguridad desatendidas.
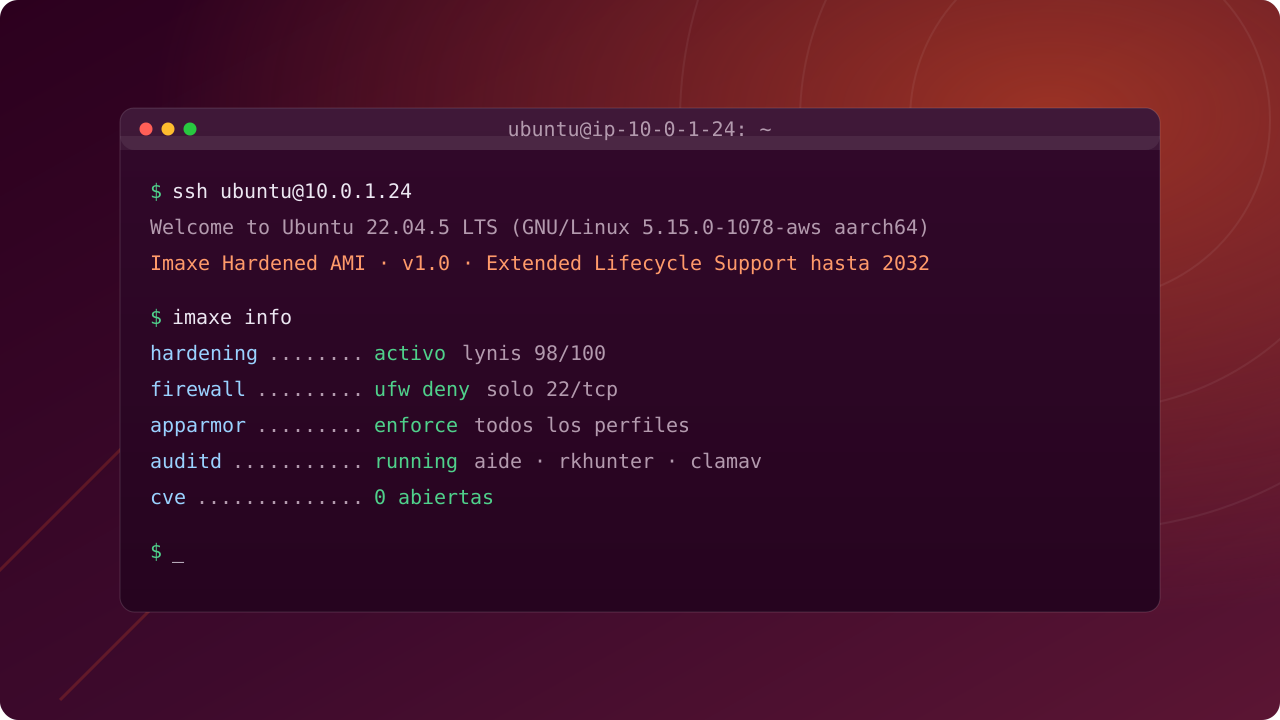
Ubuntu 22.04 LTS Hardened
Seguro de vida para toda tu flota Ubuntu 22: AMI endurecida y mantenida cuando ya nadie la mantiene.
Bitnami se fue. Nosotros seguimos manteniendo.
Reemplazos AMI «drop-in» para los stacks de Bitnami que más usaban los equipos — parcheados cada semana, auditados a diario, y con una persona real al otro lado.
Imaxe tool.
Olvídate de mantener diez scripts dispersos por cada AMI. imaxe es la consola de operación de tus instancias: un único binario que descubre, instala y orquesta módulos especializados — TLS, correo, copias, monitorización — todos idempotentes, todos auditables.
16 módulos, un solo binario
Un binario descubre, instala y orquesta cada módulo. Añade uno y aparece aquí solo.
TLS
Emite y renueva certificados <strong>Let's Encrypt</strong> gratuitos para tu servidor y los recarga sin cortar el servicio. Un comando lo pone en marcha; a partir de ahí se renueva solo.
Sistema
Deja el sistema operativo <strong>al día y bien puesto</strong>: actualizaciones (y desatendidos), idioma, zona horaria, nombre de máquina y hora sincronizada. Todo con un puñado de comandos claros.
SSH
Administra el acceso remoto de tu servidor sin editar ficheros a mano: <strong>claves autorizadas</strong>, <strong>host keys</strong>, sesiones activas y el <strong>hardening de sshd</strong>, todo con comprobación de la configuración antes de recargar.
Correo
Configura el <strong>correo saliente</strong> del servidor a través de un smarthost (SES, un relay corporativo…) y comprueba que funciona con un envío de prueba. Un comando lo deja listo; a partir de ahí, tus avisos del sistema salen de verdad.
Alertas
Publica los avisos importantes de la instancia —intrusiones, disco lleno, un servicio caído— en un <strong>tema SNS compartido</strong>. Lo usan el operador y el resto de módulos como <strong>canal único</strong>: umbral de severidad, deduplicación y cola de reintento si SNS no responde.
Secretos
Genera, lee y rota los <strong>secretos de la instancia</strong> (contraseñas, passphrases, claves) con un CSPRNG y permisos <code>0600</code>. Idempotente en AMIs en serie: <code>generate</code> crea el secreto solo si no existe, y <code>get</code> da salida limpia para <em>pipe</em>.
Firewall
Consulta el estado de <strong>ufw</strong>, bloquea IPs abusivas a mano y abre o cierra puertos con un solo comando. Los baneos automáticos los pone <strong>fail2ban</strong>; esto es para tus bloqueos manuales y las reglas de puertos.
Fail2ban
Consulta y gestiona los baneos de <strong>fail2ban</strong> desde un solo comando: ve qué jails están activas, quién está baneado, banea o desbanea IPs a mano y desbloquea en un apuro. Sin recordar la sintaxis de <code>fail2ban-client</code>.
Inventario
Sondea la máquina y escribe un <strong>inventario legible</strong> con el sistema operativo, el software instalado y sus versiones, la base de datos y el producto imaxe en <code>/etc/imaxe/info.yaml</code>. Sin secretos, sin sorpresas: un comando y sabes exactamente qué tienes.
Lynis
Lanza una auditoría de <strong>hardening CIS</strong> sobre tu servidor y te devuelve un report accionable: un índice de endurecimiento, los <strong>warnings</strong> a resolver y sugerencias concretas, cada una con su <em>test id</em> para saber exactamente qué tocar.
Integridad
Monitoriza la <strong>integridad de ficheros</strong> con AIDE: guarda una foto de referencia (baseline) del sistema y te avisa de cualquier archivo añadido, borrado o modificado. Un comando comprueba el estado; tú decides cuándo aceptar los cambios como normales.
rkhunter
Escanea el sistema con <strong>rkhunter</strong> en busca de rootkits, puertas traseras y ficheros alterados, y te resume los <strong>warnings</strong> en claro. Gestiona la baseline de propiedades y mantén las firmas al día con un solo comando.
ClamAV
Analiza ficheros y directorios en busca de <strong>malware</strong> con el motor <strong>ClamAV</strong>, aísla lo infectado en cuarentena y mantén las firmas al día con <strong>freshclam</strong>. Un comando escanea; otro actualiza — sin sorpresas.
Audit
Consulta los eventos de <strong>auditd</strong> y gestiona las reglas de auditoría <strong>CIS</strong> con comandos legibles — sin memorizar la sintaxis de <code>auditctl</code> ni <code>ausearch</code>. Ves quién entró, qué se tocó y qué reglas están cargadas de un vistazo.
Memcached
Calcula y aplica el <strong>tamaño de cache</strong>, los hilos y las conexiones que le convienen a tu instancia, gestiona las <strong>credenciales SASL</strong> y el <strong>certificado TLS</strong>, y te enseña el estado del servicio en vivo — todo sin editar <code>memcached.conf</code> a mano.
Tomcat
Installs, upgrades and rolls back <strong>Apache Tomcat</strong> on the instance without rebuilding the AMI: <strong>atomic symlink flip</strong>, automatic <strong>rollback</strong> on healthcheck failure and mandatory <strong>Tomcat↔Java matrix</strong> — your <code>webapps/</code>, <code>conf/</code> and logs untouched.
Sin sorpresas: pagas en tu factura de AWS
Cada AMI indica su modelo en la ficha y en AWS Marketplace. Sin contratos, sin tarjeta aparte: todo se liquida en tu cuenta de AWS.
Solo coste de la nube
Varias AMIs del catálogo no tienen coste de software: pagas únicamente la instancia en la nube que elijas.
- Parcheo frecuente incluido
- Documentación completa
- Sin límite de instancias
Desde 0,05 US$/h
Las AMIs con coste de software se facturan por hora de uso, medidas por AWS Marketplace. Paras la instancia, dejas de pagar.
- Prueba gratuita disponible
- Auditoría CVE diaria
- Soporte por ticket incluido
Soporte dedicado
Para flotas y casos legacy: suscripción anual con soporte prioritario del equipo que construye las imágenes.
- SLA de respuesta
- Ayuda en migraciones
- Contacto directo con ingeniería
El precio exacto de cada AMI aparece en su ficha y en AWS Marketplace antes de lanzar.
¿Necesitas algo que no está en el catálogo? Lo construimos contigo.
Hacemos AMIs a medida e infraestructuras completas sobre AWS: tu stack, tu endurecimiento, tu red — con el mismo mantenimiento semanal que el resto del catálogo. Cuéntanos qué necesitas y te proponemos una solución.
Endurecidas, afinadas y documentadas. Bajo tu control.
Cada AMI llega lista para producción: nada de instalar a mano, nada de adivinar parámetros. Solo lánzala y conéctate.
Optimizadas para cualquier carga, en cualquier región
Despliega más rápido, reduce la superficie de ataque y simplifica la operación del día a día.
Endurecido a CIS
Perfil CIS Nivel 1 verificado a diario. Cero CVE abiertas en el catálogo activo.
Nativo en AWS
Auto-escalado por SQS y alertas SNS integrados. Encaja en una flota EC2 sin pegamento.
Parcheo semanal
Actualizaciones de seguridad aplicadas a la imagen base cada semana, sin intervención.
Soporte humano
Tickets que llegan al equipo que construye las imágenes. Sin bots, sin nivel uno.
Números que se notan desde el primer arranque
De lanzar a operar
Tiempo medio de arranque hasta que el servicio acepta tráfico. Despliega y conéctate.
CIS benchmark
Endurecimiento verificado a diario sobre Ubuntu LTS, sin que pierdas funcionalidad.
CVE abiertas
Auditoría automatizada cada día y parches semanales en todo el catálogo activo.
La solución completa para servidores que no te dan sustos
Base endurecida
Ubuntu LTS con perfil CIS Nivel 1, paquetes mínimos y journal compactado.
Servicios gestionados
Todo bajo systemd, con reinicio controlado y health-checks integrados.
Auto-escalado
Registro y baja de instancias EC2 vía SQS, sin scripts dispersos por la flota.
Alertas SNS
Notificaciones nativas de AWS clasificadas por severidad con una línea de config.
Copias y rotación
Rotación diaria de logs y hooks de snapshot vía cron, listos de fábrica.
Multilingüe
Frontends preparados en varios idiomas, conmutables por usuario.
Levantamos el Zabbix nuevo, restauramos el volcado y movimos la EIP en una tarde. El auto-escalado por SQS funcionó a la primera y soporte respondió en menos de dos horas.
Lanza tu primera AMI hoy
Imágenes endurecidas, documentación clara y soporte humano. Elige por dónde empezar.
Habla con soporte
Ingenieros de verdad, en horario laboral EU, el mismo equipo que construye.
Abrir un ticket